

Die Wahl des richtigen GRC-Tools – für Governance, Risk und Compliance – wird zunehmend zu einem entscheidenden Faktor dafür, ob Ihre Organisation mit steigenden Anforderungen an Cybersicherheit, Audits und Regulierung Schritt halten kann. Mit NIS2, DSGVO und internationalen Standards wie ISO 27001 reicht es längst nicht mehr aus, Sicherheitsmaßnahmen lediglich eingeführt zu haben. Sie müssen deren Umsetzung nachweisen, sie kontinuierlich aufrechterhalten und regelmäßig aktualisieren können.
Eine gut konzipierte GRC-Plattform führt Prozesse zusammen, ersetzt unzählige Tabellen und schafft klare Verantwortlichkeiten. Eine schlecht gewählte Plattform hingegen sorgt lediglich für eine zusätzliche Ebene der Komplexität. Dieser Leitfaden hilft Ihnen dabei, eine Lösung auszuwählen, die Ihre Arbeit vereinfacht, statt sie komplizierter zu machen.
VERSTEHEN SIE IHRE REGULATORISCHEN ANFORDERUNGEN
Bevor Sie sich für eine Lösung entscheiden, müssen Sie wissen, welche Verpflichtungen für Ihre Organisation gelten. In der Europäischen Union stehen dabei insbesondere drei Bereiche im Mittelpunkt. Die NIS2-Richtlinie stärkt die Anforderungen an die Cybersicherheit in zahlreichen Sektoren und führt zusätzliche Verpflichtungen im Zusammenhang mit Lieferanten und Lieferketten ein. Die DSGVO verlangt weiterhin einen nachweisbaren Schutz personenbezogener Daten und klare Verantwortlichkeiten. ISO 27001 ist einer der weltweit am häufigsten eingesetzten internationalen Standards für das Management der Informationssicherheit.
Ein leistungsfähiges GRC-Tool sollte ermöglichen, eine einzelne Sicherheitsmaßnahme mehreren regulatorischen Anforderungen zuzuordnen. Dadurch lassen sich Doppelarbeit reduzieren und Zusammenhänge übersichtlicher darstellen.
STELLEN SIE SICHER, DASS DIE PLATTFORM DEN GESAMTEN GRC-BEREICH ABDECKT
Eine umfassende GRC-Plattform sollte alle drei Säulen abdecken. Governance umfasst unter anderem die Verwaltung von Richtlinien, die Zuweisung von Verantwortlichkeiten und die Unterstützung interner Audits. Risikomanagement sollte ermöglichen, Risiken zu identifizieren und zu bewerten sowie sie mit Assets und Sicherheitsmaßnahmen zu verknüpfen. Compliance umfasst die Zuordnung von Kontrollen zu regulatorischen Anforderungen, die Verwaltung von Nachweisen und die Unterstützung des Reportings.
Wenn einer dieser Bereiche nur teilweise unterstützt wird, liefert die Plattform keinen vollständigen Überblick über die Sicherheits- und Compliance-Situation der Organisation.
SETZEN SIE AUF EINFACHES UND PRAXISNAHES RISIKOMANAGEMENT
Das Erfassen eines Risikos sollte schnell, intuitiv und leicht verständlich sein. Eine GRC-Plattform sollte eine unkomplizierte Risikobewertung, klar definierte Risikoverantwortliche sowie Verknüpfungen zwischen Assets, Bedrohungen und Sicherheitsmaßnahmen ermöglichen. Automatische Erinnerungen und regelmäßige Überprüfungen sind entscheidend, um die Informationen aktuell und verlässlich zu halten.
Übermäßig komplexe Modelle mögen auf den ersten Blick beeindruckend wirken, werden in der Praxis jedoch nur selten konsequent gepflegt. Ein einfaches Modell, das tatsächlich genutzt wird, ist immer wertvoller.
PRÜFEN SIE DIE VERWALTUNG VON NACHWEISEN UND DEN AUDIT-PROZESS
Das Sammeln von Nachweisen gehört häufig zu den zeitaufwendigsten Aufgaben im Compliance-Management. Eine gute GRC-Plattform sollte ermöglichen, Aufgaben und Fristen zuzuweisen, Genehmigungsprozesse abzubilden und jede Änderung über einen vollständigen Audit Trail nachvollziehbar zu dokumentieren. Darüber hinaus sollte sie die Erstellung vollständiger Dokumentationspakete für interne und externe Audits erleichtern.
Wenn Sie auditfähige Dokumentation deutlich effizienter vorbereiten können, arbeiten Sie mit einem System, das tatsächlich Zeit sparen und Fehler reduzieren kann.
ACHTEN SIE AUF FUNKTIONEN FÜR DAS INCIDENT MANAGEMENT
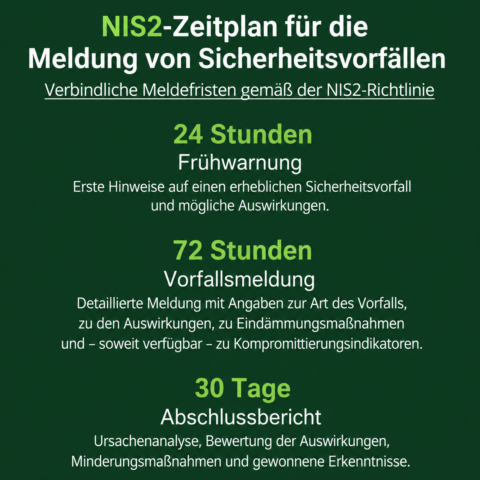
Die NIS2-Richtlinie sieht strenge Fristen für die Meldung erheblicher Sicherheitsvorfälle vor. Organisationen müssen unter anderem eine Frühwarnung innerhalb von 24 Stunden, eine weiterführende Meldung innerhalb von 72 Stunden und grundsätzlich einen Abschlussbericht innerhalb eines Monats übermitteln.
Nicht jedes GRC-Tool automatisiert das Incident Management vollständig. Es sollte jedoch zumindest eine zentrale Erfassung von Sicherheitsvorfällen, die Zuordnung von Verantwortlichkeiten und die Überwachung relevanter Fristen ermöglichen, damit Verzögerungen bei NIS2-Meldungen vermieden werden.
INTEGRATIONEN UND AUTOMATISIERUNG SIND ENTSCHEIDEND
Ein modernes GRC-Tool muss mit Ihrer bestehenden technologischen Umgebung zusammenarbeiten können. Idealerweise lässt es sich mit Ticketing-Systemen, Identity-Management-Lösungen oder Schwachstellenscannern integrieren.
Wenn die GRC-Plattform solche Funktionen bereits selbst bereitstellt, entsteht ein deutlicher Vorteil. Sie sind weniger auf externe Integrationen angewiesen, der manuelle Aufwand sinkt, das Fehlerrisiko wird reduziert und Daten sowie Dashboards spiegeln jederzeit den aktuellen Stand wider.
DASHBOARDS SOLLTEN DIE SPRACHE DES MANAGEMENTS SPRECHEN
Führungskräfte benötigen einen schnellen und verständlichen Überblick über die wirklich relevanten Informationen.
Gut konzipierte Dashboards sollten beispielsweise folgende Bereiche darstellen:
- Entwicklung von Risiken,
- Status von Korrektur- und Verbesserungsmaßnahmen,
- aktuelles Compliance-Niveau,
- kritische Sicherheitsereignisse.
Eine übersichtliche Visualisierung erleichtert die Kommunikation und unterstützt fundierte Entscheidungen über Investitionen in die Sicherheit.
PRÜFEN SIE DATENSICHERHEIT UND DATENSTANDORT
Viele Organisationen legen Wert darauf, dass ihre Daten ausschließlich innerhalb der Europäischen Union gespeichert werden.
Eine GRC-Plattform sollte daher Funktionen wie Multi-Faktor-Authentifizierung, rollenbasierte Zugriffskontrolle und detaillierte Änderungsprotokolle bieten. Je nach Anforderungen sollten außerdem Private-Cloud- oder On-Premises-Bereitstellungsmodelle verfügbar sein.
TESTEN SIE REALE SZENARIEN – NICHT NUR MARKETING-DEMOS
Bereiten Sie eigene praktische Anwendungsfälle vor, beispielsweise:
- Management der NIS2-Compliance,
- Durchführung interner Audits nach ISO 27001,
- Sammlung von DSGVO-Nachweisen,
- Erstellung von Risikoberichten für das Unternehmen,
- Vorbereitung von Dashboards für das Top-Management.
Der Anbieter sollte in der Lage sein, genau diese Szenarien konkret zu demonstrieren.
Pilotprojekte sollten außerdem von den Personen getestet werden, die später tatsächlich täglich mit der Plattform arbeiten – und nicht ausschließlich von IT- oder Security-Spezialisten.
MESSEN SIE DEN MEHRWERT NACH DREI MONATEN
Bewerten Sie nach drei Monaten der Nutzung, ob sich der Zeitaufwand für das Sammeln von Nachweisen, die Aktualisierung von Risiken oder die Erstellung von Berichten verringert hat. Wenn Prozesse um mehrere Tage oder sogar Wochen schneller geworden sind, schafft das GRC-System einen echten Mehrwert. Ist dies nicht der Fall, sollten Sie entweder die Konfiguration anpassen oder prüfen, ob eine andere Lösung besser zu Ihren Anforderungen passt.
FAZIT: WÄHLEN SIE EIN TOOL, DAS KLARHEIT SCHAFFT
Eine gut gewählte GRC-Plattform verbessert die Compliance, schafft einen klaren Überblick über Risiken und beschleunigt das Reporting. Das beste Tool ist nicht das mit den meisten Funktionen, sondern das, das Ihre Teams tatsächlich jeden Tag nutzen.